16 000 мегапроектов и около 400 опрошенных компаний — на таком массиве данных построено исследование 2025 года о методологии разработки реестра рисков. Вывод у него прикладной: реестр начинает работать, когда он связан с иерархической структурой работ и базовым планом проекта, а не живёт отдельным файлом в общей папке.
На практике выходит иначе. Реестр заводят в Excel перед стартом, обновляют раз в квартал перед комитетом — и к этому моменту он описывает риски прошлого спринта. Формально документ есть. Управленческой пользы от него примерно столько же, сколько от архива переписки.
Эта статья — про то, как разорвать такой цикл. Разберём, что на самом деле входит в понятие реестра рисков, какие поля в нём нужны в 2026 году, почему большинство реестров умирают в первый месяц и как превратить каждую строку в задачу с исполнителем, сроком и триггером. В конце — что показывать руководителю, чтобы отчёт читали, а не пролистывали.
Что такое реестр рисков проекта и чем он отличается от списка проблем
Реестр рисков (в англоязычной практике — risk register) фиксирует то, что ещё не случилось, но может произойти и повлиять на сроки, бюджет или содержание проекта. У каждой записи есть обязательный набор атрибутов: описание, категория, вероятность, влияние, владелец, план реагирования, статус, дата пересмотра.
ASCE в материале 2025 года формулирует это ёмко: реестр рисков является «living document», который создают на старте проекта и пересматривают по мере выполнения работ (ASCE: Project management tools with an eye on risk). Живой документ — ключевое слово. Таблица, которую открывают раз в три месяца, этому определению не соответствует.
Здесь легко запутаться с журналом проблем (issue log). Разница простая: риск есть вероятность, проблема есть факт. Когда риск срабатывает, он не исчезает из реестра, а переходит в журнал проблем как отдельная, но связанная запись. В корпоративных PPM-системах, например в Clarity PPM, риск и проблема — разные объекты одного контура со связью между собой (Project Risk Register, Broadcom).
Некоторые команды ведут риски, допущения, проблемы и зависимости в одном сводном реестре. Это отдельный формат со своей логикой, и в рамках этой статьи мы его не разбираем.
Какие поля должны быть в реестре рисков в 2026 году
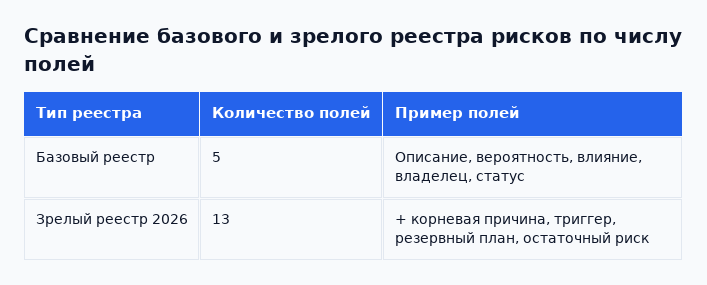
Классических пяти колонок — описание, вероятность, влияние, владелец, статус — уже недостаточно. Без корневой причины, триггера, резервного плана и остаточного риска запись в реестре превращается в заметку, а не в инструмент принятия решений.
Практика команд, которые ведут риски в 2026 году системно, опирается на более широкий набор полей: уникальный идентификатор, описание, категория, корневая причина, вероятность, влияние, владелец, стратегия реагирования, план реагирования, резервный план, триггерные события, текущий статус, остаточный риск.
В зрелых корпоративных системах реестр идёт дальше. Отчёт Clarity PPM показывает риск в связке с заметками, элементами действий, задачами, другими рисками и проблемами, плюс рассчитанный показатель риска и приоритет. По такой записи видно не только оценку, но и что с риском уже делали и чем это закончилось.
Влияние и частоту оценивают по шкале от 1 до 5, агрегированный балл равен произведению этих двух значений (ASCE). Как именно расставлять приоритеты по этому баллу, подробно разобрано в статье про матрицу рисков в PM-системе — здесь не будем повторять расчёт зон, возьмём шкалу как готовый инструмент.
| Поле | Что в нём держим | Пример для ИТ-проекта |
|---|---|---|
| ID | Уникальный номер риска | RISK-042 |
| Описание | Суть угрозы одним предложением | Подрядчик по интеграции не укладывается в окно релиза |
| Категория | Тип риска | Технический |
| Корневая причина | Почему риск вообще возник | Тестовый контур подрядчика развёртывается вручную, без автоматизации |
| Вероятность (1–5) | Насколько риск вероятен | 4 |
| Влияние (1–5) | Насколько тяжёлые последствия | 5 |
| Владелец | Кто следит за риском | Технический руководитель проекта |
| Стратегия реагирования | Общий подход: избежать, передать, снизить, принять | Снизить |
| План реагирования | Конкретные шаги | Запросить тестовый контур у подрядчика за 14 дней до релиза, провести контрольный прогон |
| Резервный план | Что делать, если мера не сработала | Перенести релиз на следующую контрольную точку, зарезервировать день на откат |
| Триггер | Наблюдаемое событие запуска плана | Тестовый контур не развёрнут за 10 рабочих дней до релиза |
| Статус | Активный / закрыт / реализован | Активный |
| Остаточный риск | Что остаётся после мер реагирования | Задержка до 2 дней даже при успешном выполнении плана |
Это и есть ответ на запросы «реестр рисков таблица» и «реестр рисков шаблон»: тринадцать полей, из которых пять последних обычно выпадают в упрощённых версиях. Именно их отсутствие делает реестр декоративным.
Почему 80% реестров умирают через месяц после старта
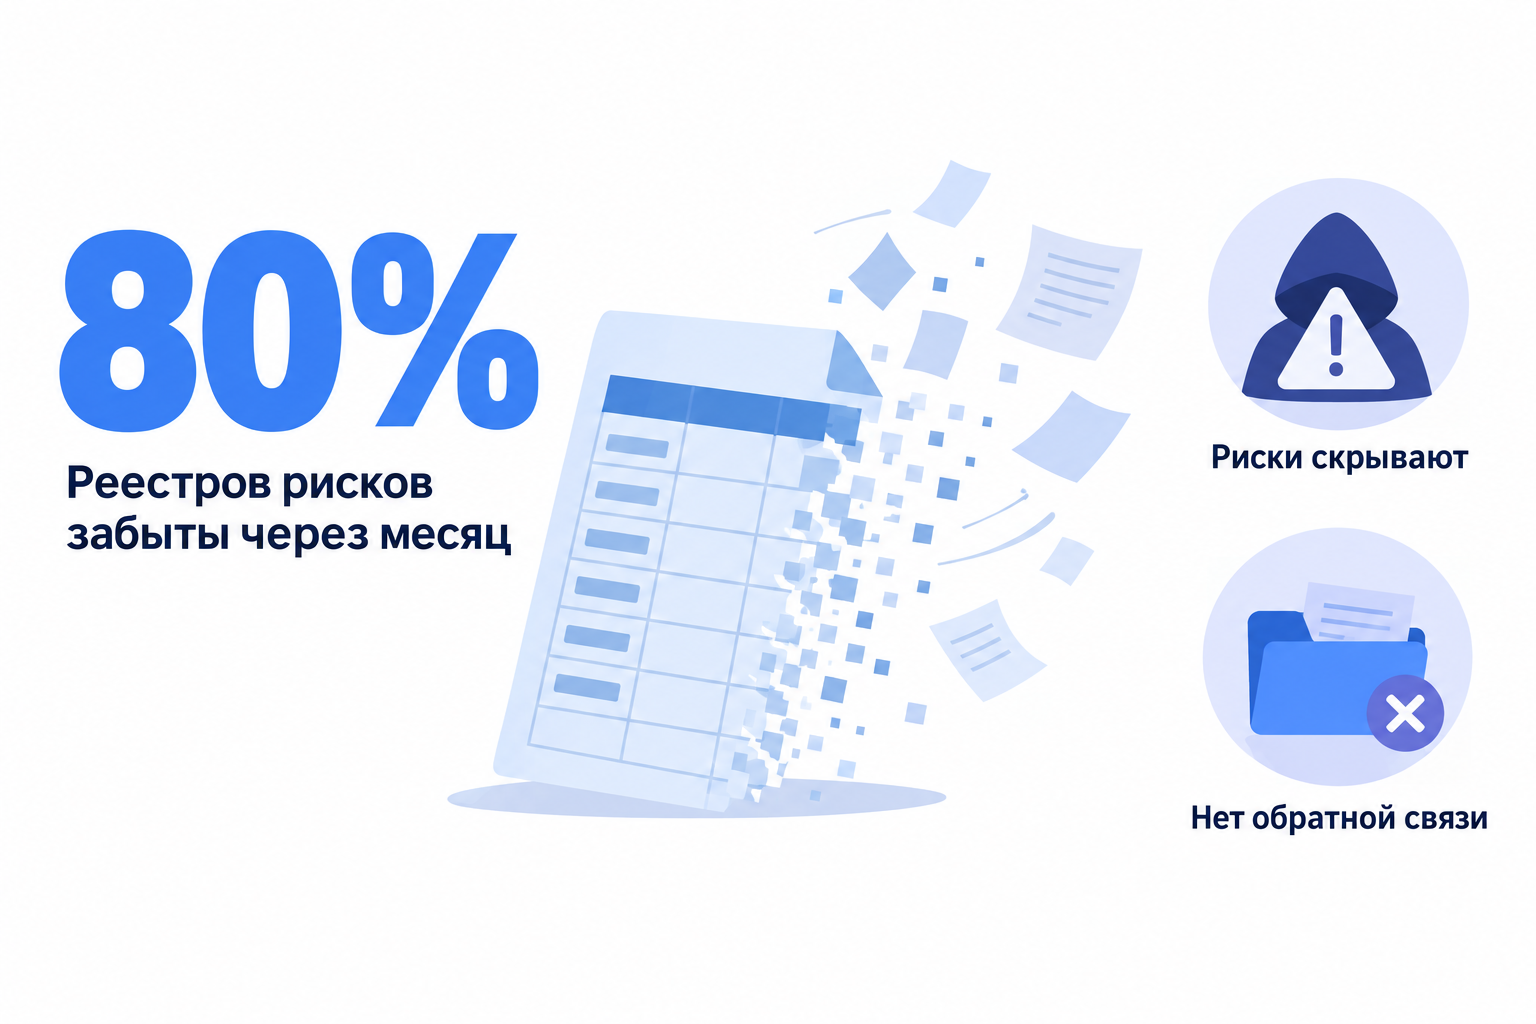
Дело не в дисциплине команды. Дело в том, что аккуратное ведение реестра создаёт человеку дополнительную работу без обратной связи. Если заполнение строки риска не меняет ничего в реальной работе, рациональная стратегия участника — промолчать.
На форуме ProjectManagement.com эту мысль формулируют прямо: когда поддерживать реестр актуальным слишком тяжело, люди начинают скрывать риски, чтобы избежать и последствий, и бюрократии сразу (Problem with Risk Registers).
Если людям тяжело держать реестр точным, они начнут умалчивать о рисках — чтобы не разбираться ни с самим риском, ни с лишней формой.
В той же ветке описана рабочая практика: реестр сверяют на еженедельном статус-митинге всего по двум вопросам. Появились ли новые данные по уже известным рискам и есть ли новые риски. Никакого отдельного ритуала, просто пункт повестки.
Позиция части практиков радикальнее: сам по себе реестр ничем не управляет, если в него не встроены принятие решений и регулярный цикл пересмотра. Перегруженный реестр может даже вредить проекту, отвлекая внимание на мелкие риски и размывая фокус на критичных.
KPMG описывает реестр иначе — как динамический документ, который ведётся весь проект, закрывает реализованные риски и назначает ответственных за меры реагирования (KPMG: 10 strategies to successfully manage your major project). Противоречия здесь нет. Реестр полезен ровно тогда, когда каждая строка получает физическое воплощение в работе. Отсюда и весь следующий раздел.
Семь шагов: как превратить реестр рисков в задачи и уведомления
Семь шагов от реестра к задачам
Каждая строка реестра должна иметь физическое воплощение в трекере — минимум одну задачу с исполнителем и сроком, точку пересмотра в плане и правило эскалации.
Шаг 1. Соберите риски там, где люди работают
Отдельная форма для подачи риска — это ещё одна система, в которую нужно заходить специально. Лучше сделать риск отдельным типом задачи или меткой в том же проекте, где команда уже работает. Снижение административной нагрузки на один шаг напрямую повышает заполняемость реестра, и это прямое следствие наблюдения про скрытие рисков из предыдущего раздела.
Шаг 2. Оцените влияние и частоту по шкале 1–5 и зафиксируйте балл
Механика та же, что у ASCE: балл равен произведению влияния на частоту. Шкала работает как фильтр: кто попадает в активный мониторинг, а кто остаётся в зелёной зоне без дополнительных действий. Подробный разбор зон и порогов — в статье про приоритизацию по матрице рисков.
Шаг 3. У каждого риска — один владелец, а не «отдел»
Коллективная ответственность на практике означает отсутствие ответственности: если риском занимается «команда разработки», то конкретный человек, который следит за триггером, не назван. Владелец риска и исполнитель меры реагирования — разные роли, и их стоит разделять явно: один следит за ситуацией, другой выполняет план. Тот же принцип персональной ответственности работает в управлении стейкхолдерами проекта: без явного владельца эскалация идёт в пустоту.
Шаг 4. Превратите план реагирования в задачи и подзадачи
Мера реагирования является таким же объёмом работ, как любая другая задача, и декомпозировать её нужно по тем же правилам: подзадачи, трудозатраты, зависимости. Академическая работа 2025 года на массиве из 16 000 мегапроектов показывает, что интеграция реестра с базовым планом уже на этапе инвестиционного обоснования даёт основу для прогноза сроков и стоимости. Принципы декомпозиции задач здесь работают один в один, а место меры в расписании определяется так же, как любая другая работа в графике проекта.
Шаг 5. Опишите триггер в проверяемых терминах
Плохая формулировка: «если задержка станет критичной». Это оценочное суждение, которое каждый трактует по-своему. Хорошая: «если согласование ТЗ не закрыто за 10 рабочих дней до вехи». Плохо: «если бюджет сильно вырастет». Хорошо: «если остаток резерва бюджета упадёт ниже 15%». Плохо: «если подрядчик начнёт тормозить». Хорошо: «если число открытых дефектов превысит 20 за три дня до релиза».
Триггер должен быть привязан к наблюдаемому объекту в системе: сроку задачи, статусу вехи, остатку бюджета, числу открытых дефектов. Иначе он остаётся субъективным ощущением.
Шаг 6. Настройте регулярную точку пересмотра, а не «по необходимости»
Еженедельная сверка по двум вопросам из обсуждения практиков плюс обязательный пересмотр перед каждой контрольной точкой проекта — это минимальный рабочий ритм. Отдельное правило касается закрытия записей: реализованный риск уходит в журнал проблем, неактуальный закрывается с указанием причины, остаточный риск фиксируется отдельной строкой.
Шаг 7. Выведите реестр в отчёт, который кто-то действительно читает
Минимальный состав управленческого отчёта: число активных рисков по уровням балла, риски без владельца, риски с просроченными мерами реагирования, сработавшие триггеры за период, динамика по сравнению с прошлым пересмотром. В корпоративной практике реестр существует именно как отчётный контур со связями на задачи и проблемы, что подтверждает структура отчёта Clarity PPM. Как риски в итоге влияют на прогноз сроков и стоимости, подробно разобрано в материале про метод освоенного объёма.
Что показывают кейсы: сколько экономит переход от таблиц к системе
Структура экономии $442 975
Основная экономия приходит не от «лучшего шаблона», а от отказа от ручной сборки данных между таблицами и отчётами.
Сетевой ритейлер шин и колёсных дисков с примерно 1100 точками и более чем 20 000 сотрудников после внедрения интегрированной системы управления рисками получил суммарный эффект $442 975: из них $261 119 дал отказ от устаревшей системы, $118 919 — улучшение обработки обращений, $62 937 — автоматизация аналитики и отчётности. Отдельно команда высвободила более 40 часов в месяц на анализ и подготовку отчётов (Riskonnect / Forrester).
В другом кейсе финансовая компания получила трёхлетнюю окупаемость вложений в интегрированную платформу управления рисками до 280%.
Здесь нужна оговорка. Оба примера относятся к корпоративному управлению рисками (enterprise risk management), а не к узкому проектному реестру внутри одной команды. Прямо переносить эти суммы на проектный контур нельзя. Направление эффекта тем не менее совпадает: экономия возникает там, где исчезает ручной перенос данных между таблицей, трекером и отчётом. И то, насколько реализованный риск бьёт по марже конкретного проекта, легко проверить через материал про рентабельность проекта.
Где это живёт в российских системах и как собрать контур в Shtab
На российском рынке есть специализированные решения вроде RiskControl, где реестр рисков ведётся в привязке к проектам вместе с карточками проектов, участниками, бюджетом и сроками, а к нему добавляются библиотеки типовых рисков.
Развилка выбора звучит честно так: специализированная система оправдана, когда риски являются отдельным регламентируемым процессом с аудитом, например по требованиям госконтракта. Если же задача в том, чтобы риски попадали прямо в план работ, дублирование контура в двух системах создаёт ту самую фрагментацию, из-за которой реестр перестают обновлять.
Контур можно собрать внутри того трекера, где уже лежит план работ. Риск и мера реагирования оформляются как обычные задачи проекта с ответственным, сроком и оценкой трудозатрат, а критерии готовности прописываются прямо в описании задачи. Точки пересмотра реестра ставятся вехами проекта, и статус видно на уровне проекта без отдельного отчёта.
Для нескольких связанных проектов используется портфель проектов: проекты связываются между собой, но остаются самостоятельными и сохраняют свои статусы, этапы, группы и метки. В портфеле при этом видны название, ответственный, сроки, статус и прогресс по каждому проекту. Сводная картина без захода в каждую карточку по отдельности.
Перед комитетом по рискам удобно использовать Shtab AI: спросить в чате обзор по проекту — что готово, что в работе, какие задачи требуют внимания, — найти просроченные задачи и задачи со сроком до нужной даты вместе с исполнителями, проверить, достаточно ли информации в карточке задачи и какие критерии готовности нужно уточнить. Для компаний с госучастием, которым важно отечественное ПО, релевантно, что Shtab внесён в Единый реестр российских программ для ЭВМ и баз данных, а серверы и данные размещены в России.
Для широкого обзора альтернатив есть отдельная подборка российских систем управления проектами.
Опыт практика: признаки, что ваш реестр рисков работает
Зрелость реестра проверяют не по полноте заполнения, а по измеримым признакам. По опыту команд, которые внедряют проектную дисциплину в трекере, их четыре.
- У каждого риска выше порогового балла есть задача с датой, и эта дата двигалась. Если срок меры реагирования менялся по ходу работы — значит, мерами реально занимаются.
- Хотя бы один риск за квартал закрыт как неактуальный с указанием причины. Реестр, который только растёт и годами не сокращается, фактически не пересматривается: по сути это архив.
- Риски приходят не только от руководителя проекта. Если 90% записей внёс один человек, скорее всего команда не считает сообщение о риске безопасным действием — прямое следствие тезиса про скрытие рисков из середины статьи.
- Хотя бы один сработавший триггер за квартал привёл к изменению плана работ: сдвинулась веха, переназначили исполнителя, подняли резерв. Триггеры, которые срабатывают и ни на что не влияют, означают, что порог выставлен не там.
Отдельное предупреждение: реестр из 80 строк, где 70 имеют низкий балл, управленчески равен отсутствию реестра. Прогнозная ценность размывается, когда мелкие риски занимают столько же внимания, сколько критичные.
Куда движется управление рисками проектов в 2027 году
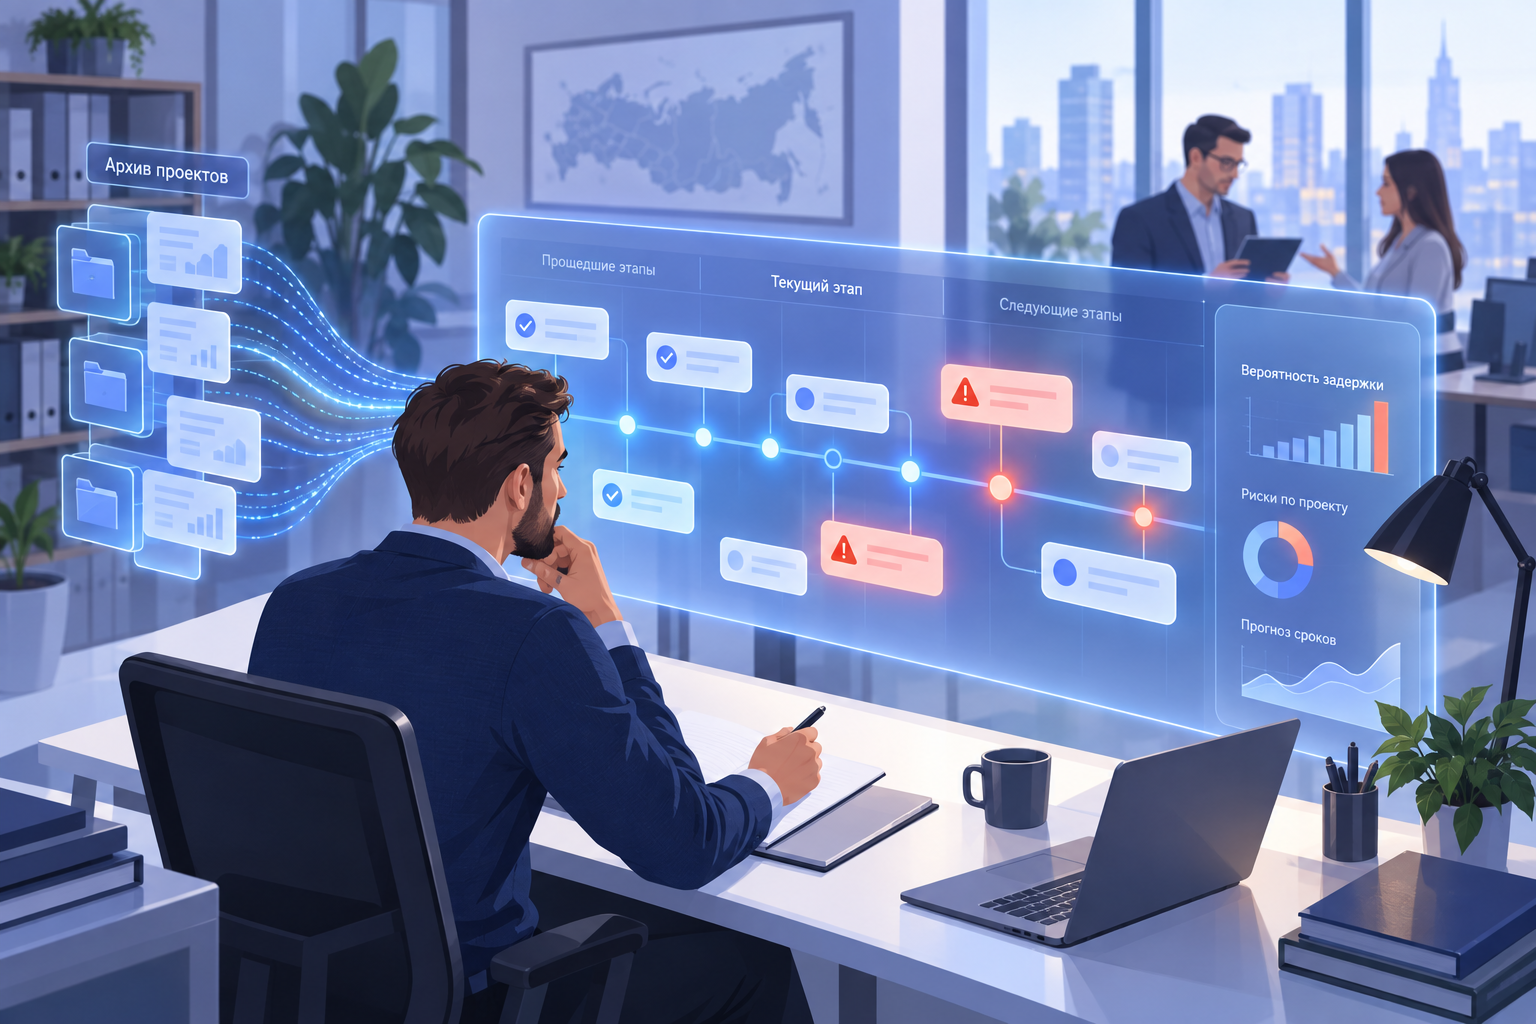
Направление развития инструментов — от ручного описания рисков к подсказкам на основе данных проекта. Сценарии такого рода уже предлагаются: автоматический разбор исторических данных по закрытым проектам и предсказание задержек по текущим задачам, когда система сама помечает работы с высокой вероятностью срыва срока на основе прошлой статистики команды.
Отрезвляющая оговорка: модель может подсветить закономерность по прошлым проектам, но триггер, владельца и меру реагирования по-прежнему определяет человек. Без регулярного цикла пересмотра даже самый точный прогноз остаётся ещё одной неиспользуемой таблицей, только теперь с цифрами точнее.
На 2027 год реалистичнее ждать не роста числа отдельных риск-инструментов, а того, что реестр рисков, план работ и управленческая отчётность окажутся в одной системе и начнут обновляться от одних и тех же событий: закрытия задачи, сдвига вехи, расхода резерва.
Частые вопросы о реестре рисков проекта
Частые вопросы о реестре рисков проекта
Что такое реестр рисков проекта простыми словами?
Список потенциальных угроз проекту с оценкой вероятности и влияния, назначенным ответственным и планом действий на случай реализации угрозы.
Как выглядит типичный реестр рисков?
Минимум — описание, категория, вероятность, влияние, владелец, план реагирования, статус. В зрелом виде добавляются корневая причина, триггер, резервный план и остаточный риск.
Какие есть примеры рисков проекта?
Ресурсный — ключевой специалист уходит в отпуск на этапе приёмки. Технический — подрядчик не укладывается в релизное окно. Финансовый — курсовая переоценка оборудования. Организационный — смена состава приёмочной комиссии.
Чем реестр опасностей отличается от реестра рисков проекта?
Реестр опасностей относится к охране труда, а проектный реестр рисков управляет неопределённостью по срокам, стоимости и содержанию работ.
Чем реестр рисков отличается от журнала проблем?
Риск — вероятность будущего события, проблема — уже случившийся факт. При реализации риск переходит в журнал проблем как связанная запись.
Нужен ли реестр рисков небольшому проекту на 5 человек?
Да, но в урезанном виде: пять полей и 5–7 значимых записей — без полного набора из тринадцати полей.
Как часто пересматривать реестр?
Еженедельная сверка по двум вопросам плюс обязательный пересмотр перед каждой контрольной точкой проекта.
Что такое реестр рисков проекта простыми словами?
Это список потенциальных угроз проекту с оценкой вероятности и влияния, назначенным ответственным и планом действий на случай, если угроза реализуется. Главное отличие от обычного списка опасений: у каждой записи есть владелец и конкретный шаг.
Как выглядит типичный реестр рисков?
Минимум — описание, категория, вероятность, влияние, владелец, план реагирования, статус. В зрелом виде добавляются корневая причина, триггер, резервный план и остаточный риск. Полный набор полей и пример для ИТ-проекта приведены в таблице выше.
Какие есть примеры рисков проекта?
Ресурсный: ключевой специалист уходит в отпуск на этапе приёмки работ. Технический: подрядчик по интеграции не укладывается в релизное окно. Финансовый: курсовая переоценка закупленного оборудования меняет итоговый бюджет. Организационный: заказчик меняет состав приёмочной комиссии перед финальной сдачей.
Как составить реестр опасностей и чем он отличается от реестра рисков проекта?
Реестр опасностей относится к охране труда и промышленной безопасности: там риски идентифицируют по рабочим местам и операциям, а цель — предотвратить травмы и аварии. Проектный реестр рисков управляет неопределённостью по срокам, стоимости и содержанию работ. Это два разных документа с разной логикой, хотя названия созвучны.
Чем реестр рисков отличается от журнала проблем?
Риск является вероятностью будущего события, проблема — уже случившимся фактом. Когда риск реализуется, он не удаляется из реестра, а переходит в журнал проблем как отдельная, но связанная с исходным риском запись.
Нужен ли реестр рисков небольшому проекту на 5 человек?
Да, но в урезанном виде: достаточно пяти полей — описание, вероятность, влияние, владелец, план реагирования — и 5–7 реально значимых записей. Полный набор из тринадцати полей для такого масштаба будет избыточным и быстро заброшенным.
Как часто пересматривать реестр?
Еженедельная сверка по двум вопросам — появились ли новые данные по известным рискам и есть ли новые риски — плюс обязательный пересмотр перед каждой контрольной точкой проекта. Этого достаточно, чтобы реестр не отставал от реальности на квартал.
Что сделать на этой неделе
Начните с выгрузки текущего реестра: отметьте строки, под которыми нет задачи с ответственным и сроком. Это и есть объём незакрытой работы по рискам.
Дальше для пяти рисков с максимальным баллом перепишите триггер в проверяемых терминах — срок задачи, статус вехи, остаток бюджета. Проверьте, что у каждого из этих пяти владелец указан конкретным человеком. И поставьте веху «пересмотр рисков» перед следующей контрольной точкой проекта, назначив владельца самого пересмотра.
Реестр рисков полезен ровно настолько, насколько он меняет план работ. Если за квартал план не изменился ни разу — вы ведёте архив, а не управляете рисками.